DevOps & Cloud Services
VERLÄSSLICHE DELIVERY

DevOps &
Cloud Services

Zuverlässige Cloud-Infrastruktur aufbauen, migrieren und betreiben – mit DevOps-Engineers, die fest in Ihrem Team mitarbeiten.

17+
Geschäftstätigkeit in Jahren
100%
In Schweizer Besitz
40+
Langjährige Kunden
650+
Mitarbeiter
80+
Dedizierte Teams

Verlässliche Delivery-Pipelines bauen, Infrastruktur automatisieren, sichere Cloud-Umgebungen betreiben. Axon Active liefert DevOps-Leistungen und Cloud-Migration als dediziertes Team, als einzelnen eingebundenen Engineer oder als Teilkapazität – zugeschnitten auf Ihr Arbeitsvolumen. Unsere Engineers arbeiten in Ihren Cloud-Accounts und Repositories: CI/CD, Kubernetes und IaC auf AWS, Azure, GCP oder on-prem – durchgängig nach unserem Ansatz AI-Augmented Software Development.

Was wir ausliefern

DevOps- & Cloud-Engineering-Leistungen

Fünf Kompetenzfelder über den gesamten Cloud-native-Stack – von Architektur und CI/CD bis zum Plattformbetrieb.

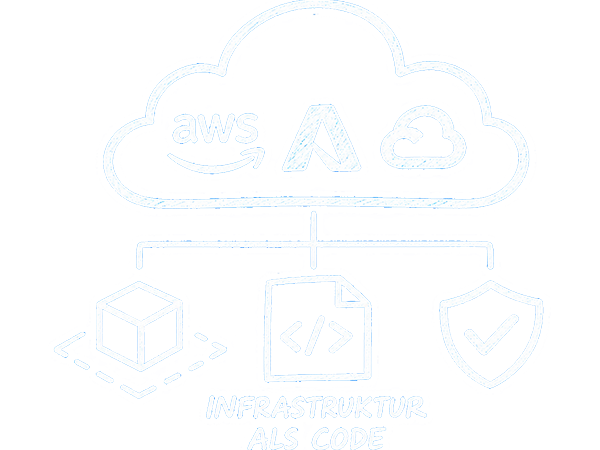
Cloud-Architektur & Infrastructure-as-Code

Referenzarchitekturen für AWS, Azure und GCP – Landing Zones, Netzwerkdesign und Multi-Account-Governance. Wir arbeiten mit AWS Managed Services, wo sie passen, und liefern AWS-Cloud-Engineering, wenn im Account Engineers gebraucht werden. Infrastructure-as-Code mit Terraform, Pulumi und Crossplane: als Code festgehalten, prüfbar, reproduzierbar. Keine handgestrickten Einzelfall-Konfigurationen, keine Klicks in der Konsole.

AWS Control Tower, Azure Landing Zones, Terraform, Pulumi, Crossplane.
Cloud-Architektur & Infrastructure-as-Code

CI/CD & Platform Engineering

Durchgängige Pipelines vom Commit bis in die Produktion – mit GitHub Actions, GitLab CI, ArgoCD und Tekton. Interne Developer-Plattformen (Backstage), damit Teams ausliefern, ohne auf Tickets zu warten; DevSecOps-Gates (SAST, SCA, Container-Scanning, Policy-as-Code) fest in jedem Deploy verankert. Die Security-Gates laufen in derselben Pipeline wie der Build.

GitHub Actions, GitLab CI, ArgoCD, Backstage, Snyk, SonarQube, Trivy, OPA.

CI/CD & Platform Engineering

Kubernetes & Container-Orchestrierung

Unsere Kubernetes-Beratung liefert produktionsreife Cluster auf EKS, AKS, GKE oder selbst verwaltetem Kubernetes – Helm-Packaging, GitOps mit ArgoCD, Service Mesh (Istio, Linkerd), Container-Security und Kostensteuerung der Cluster. Multi-Tenancy- und Isolationsmuster für regulierte Workloads, in denen Datentrennung eine Compliance-Anforderung ist.

Kubernetes, Helm, ArgoCD, Istio, Linkerd, Trivy, Falco.

Kubernetes & Container Orchestration

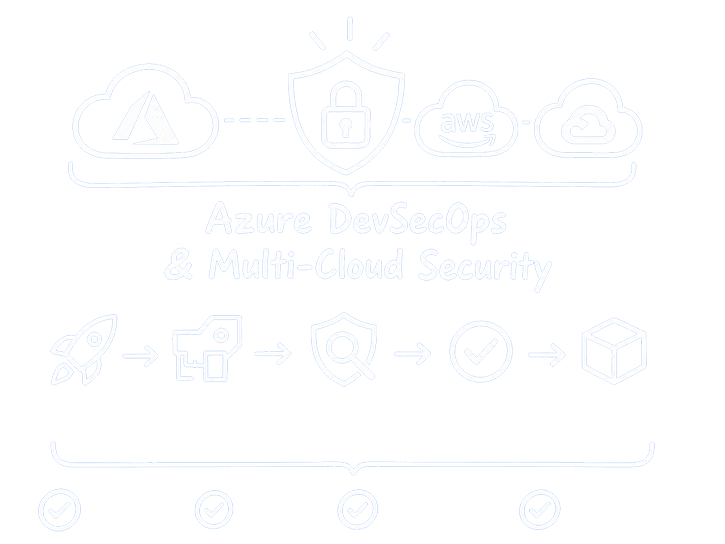
Azure DevSecOps & Multi-Cloud-Security

Für Azure-First-Kunden verankert unsere Azure-DevSecOps-Praxis Sicherheit direkt in Azure Pipelines und Azure Policy – SAST, SCA, Secrets-Scanning und Container-Scanning als Gate vor jedem Deploy. Dieselben Kontrollen greifen ebenso auf AWS und GCP, sodass Ihr gesamter Multi-Cloud-Footprint unter einer einzigen Security-Posture läuft.

Azure Pipelines, Azure Policy, Defender for Cloud, Snyk, Trivy, OPA.

Azure DevSecOps & Multi-Cloud-Security

SRE & Produktionsbetrieb

Praktiken des Site Reliability Engineering – SLOs, Error Budgets, Runbooks, Incident Response, Pikett-Rotationen – dazu ein Observability-Stack. Produktion, die läuft, weil das System so gebaut ist, dass es kontrolliert ausfällt und sich ohne Heldentaten um drei Uhr nachts wieder erholt.

Prometheus, Grafana, PagerDuty, OpenTelemetry.

SRE & Production Operations
Der Umzug

Cloud-Migration, geplant und durchgeführt

Die Cloud-Migration bei Axon Active deckt den ganzen Weg ab – Assessment, Design der Landing Zone und Umsetzung über Lift-and-Shift-, Refactor- und Repurchase-Pfade hinweg. Wir planen den Umzug, halten die Zielumgebung als Infrastructure-as-Code fest und führen den Cutover durch – mit einem bereitstehenden Rollback in jedem Schritt.

Weil dieselben Engineers die Plattform danach betreiben, endet unsere Cloud-Migration nicht mit dem Go-live: Sie geht in die DevOps-Leistungen über, die den Workload am Laufen, beobachtbar und auditfähig halten. In regulierten Branchen richten wir jede Cloud-Migration vom ersten Workshop an auf Datenstandort und Compliance-Posture aus.

Beratung zur Cloud-Migration

Unsere Beratung zur Cloud-Migration hilft Ihnen, vor dem Umzug zu entscheiden: welche Workloads zuerst migriert, welche refaktoriert und welche abgeschaltet werden. Das Ergebnis ist eine kalkulierte, sequenzierte Roadmap, die Ihr Finanzbereich und Ihre Auditoren gleichermassen freigeben können.

Cloud migration consulting services

Anbieter für Cloud-Migration auswählen

Die meisten Anbieter für Cloud-Migration verschieben per Lift-and-Shift alles und ziehen dann weiter – oder verkaufen eine Managed-Stufe, in die Sie nie hineinsehen. Bleiben lohnt sich bei denen, die betreiben, was sie migrieren. Genau so sind wir aufgestellt: ein dediziertes Engineering-Team in Ihrer Cloud-Umgebung, unter Ihrer Governance, verantwortlich für die Plattform – lange über den Cutover hinaus.

Anbieter für Cloud-Migration auswählen
Die Disziplinen

Mehr als DevOps: der gesamte Ops-Stack

DevOps, DevSecOps, FinOps, DataOps, MLOps – fünf Disziplinen, ein Delivery-Motor. Jede läuft bei Kunden von Axon Active im Produktivmassstab, verfügbar als anteilige Leistung oder als dediziertes Team. Alle fünf werden als ein Paket von DevOps Services ausgeliefert.

Mehr als DevOps: der gesamte Ops-Stack
  1. DevOps

    DevOps führt Softwareentwicklung (Dev) und IT-Betrieb (Ops) zu einem einzigen, durchgängigen Arbeitsfluss zusammen. Das Ziel: Software schneller und verlässlicher ausliefern, mit weniger Übergaben zwischen Teams. Infrastructure-as-Code, CI/CD-Pipelines und automatisiertes Testen sind die Kernpraktiken.

  2. DevSecOps

    DevSecOps erweitert DevOps, indem Sicherheit in jeder Stufe der Pipeline verankert wird – nicht als Gate am Ende, sondern als automatisierte Prüfung bei jedem Schritt. Sicherheit wird zur Aufgabe aller und läuft im selben Takt wie die Delivery.

  3. FinOps

    Engineering-Disziplin, angewendet auf die Cloud-Ausgaben. Kostentransparenz pro Team und pro Service, Budgets und Alarme direkt in der Delivery-Pipeline, Rightsizing und Commitment-Planung als Routine.

  4. DataOps

    DevOps, angewendet auf Datenpipelines. Verlässliche, getestete, beobachtbare Datenflüsse von der Ingestion bis zur Nutzung – versioniert, überwacht, reproduzierbar. Hier betreiben wir die Pipelines; gebaut werden sie von unseren Data-Engineering-Leistungen.

  5. MLOps

    DevOps, angewendet auf Machine Learning. ML-Modelle in Produktion bringen, versionieren, überwachen und steuern. Schliesst die Lücke zwischen Data Science und Produktions-Engineering – reproduzierbare Pipelines, Erkennung von Model Drift, kontrollierte Deployments.

Wie wir entwickeln

Unsere DevOps-Delivery-Standards

Vier Engineering-Standards hinter unseren DevOps Services – angewendet auf jede Cloud-Plattform, jede Pipeline, jeden IaC-Commit. Sie machen Infrastruktur prüfbar und betreibbar.

Alles als Code

IaC (Terraform / Pulumi), GitOps für Deployments (ArgoCD / Flux), Pipelines als Code (GitHub Actions / GitLab CI YAML). Jede Umgebung lässt sich aus dem Repository neu aufbauen.

Vier-Augen-Review bei Produktionsänderungen

Jede Änderung an Produktionsinfrastruktur, Pipeline-Konfiguration, IAM-Policy oder Kubernetes-Manifest durchläuft ein PR-Review durch einen zweiten Engineer. Keine Ausnahmen für «kleine Fixes» oder «dringende Hotfixes».

Runbooks + Postmortems bei jedem Incident

Jeder Produktionsvorfall erzeugt zwei Artefakte: ein Runbook für die nächste Person im Pikett und ein Blameless Postmortem, das Ursache und Korrekturmassnahme festhält.

Security in jeder Pipeline

SAST, SCA, Secrets-Scanning und Container-Scanning laufen bei jedem Pull Request. Ein kritischer Befund blockiert den Merge – dieselbe Regel in jedem Repository.

Sicherheit von Anfang an

DevSecOps – Sicherheit fest in der Delivery

Threat Modeling, Supply-Chain-Security, Zero Trust und automatisiertes Schwachstellenmanagement laufen in jeder Stufe der Pipeline – Ihr bestehender DevOps-Loop bleibt unangetastet, die Sicherheit hält Schritt mit der Delivery. Befunde werden zum Zeitpunkt des PR sichtbar, und der Audit-Trail entsteht beim Ausliefern von selbst.

Was in einem DevSecOps-Engagement steckt:

  • Threat Modeling – STRIDE und PASTA vor den Architekturentscheiden angewendet; die Angriffsfläche ist kartiert, bevor Code entsteht.
  • Runtime-Testing (DAST & IAST) – OWASP ZAP, Burp Suite und Runtime-Agenten begleitend zu CI/CD; Shift-Left findet Probleme vor dem Merge, Shift-Right, bevor sie eskalieren.
  • Supply-Chain-Security – SBOM bei jedem Build, Risikosteuerung der Abhängigkeiten, Härtung der Build-Pipeline: Sie wissen genau, was ausgeliefert wird.
  • Härtung von Containern & Kubernetes – Image-Scanning, Runtime-Security, Network Policies, Pod Security Standards.
  • Zero Trust & IAM – geringstmögliche Rechte, kein implizites Vertrauen: jeder Service, jede Person, jede Anfrage wird verifiziert.
  • Schwachstellenmanagement – kontinuierliches Scannen über Infrastruktur, Container und Abhängigkeiten; kritische Befunde werden vor dem Merge priorisiert.
Was in einem DevSecOps-Engagement steckt:
KI in der Pipeline

Wie KI die DevOps- & Cloud-Delivery beschleunigt

Ungesteuert erzeugter AI-Code sammelt Schwachstellen schneller an, als er Features ausliefert – erst Governance macht aus KI-Tempo echtes Produktionstempo. Unsere AI-augmented Delivery erweitert Ihr DevOps-Team um KI-gestütztes Review, Deployment-Validierung und Incident-Analyse – im Takt Ihrer CI/CD-Pipeline. Jeder Anwendungsfall unten läuft mit aufgabenbezogenen Autonomiestufen, von «Assisted» bis «Supervised» – und für jede Aufgabe bleibt ein namentlich benanntes menschliches Gate bestehen.

KI-gestütztes IaC-Review

Jeder Terraform-/Pulumi-PR wird von KI geprüft, bevor das Vier-Augen-Gate greift. Sicherheitsfehlkonfigurationen, Kostenanomalien und Policy-Verstösse werden vor dem Merge markiert. Platform Engineer und Squad Leader geben vor dem Merge frei – kein automatisches Apply auf die Infrastruktur.

Deployment-Validierung

KI prüft Deployments gegen die Erfolgskriterien der Spezifikation, bevor etwas die Produktion erreicht. Aus der Spezifikation erzeugte Akzeptanztests laufen automatisch. Der Platform Lead gibt das Release frei; vor dem Produktions-Push liegt ein Rollback-Plan bei.

Triage der Security-Scans

Befunde aus Snyk, SonarQube und Trivy werden von KI vorsortiert, bevor ein Mensch sie prüft. Kritische Befunde erscheinen sofort; Rauschen wird herausgefiltert.
Ein Security Engineer prüft die kritischen Befunde; der Squad Leader gibt die Behebung vor dem Merge frei.

KI-generierte Runbooks

Jeder Vorfall erzeugt aus Incident-Daten und früheren Postmortems einen Runbook-Entwurf. Die nächste Person im Pikett öffnet eine strukturierte Anleitung, in der die bekannten Fehlerbilder bereits festgehalten sind. Das Pikett überarbeitet und genehmigt das Runbook vor der nächsten Übergabe; Review im Postmortem.

Anomalieerkennung in der Observability

KI beobachtet Prometheus und Grafana auf Signale jenseits schwellenwertbasierter Alarme. Muster, die Vorfällen vorausgehen, werden sichtbar, bevor das SLO verletzt ist.
Das Pikett priorisiert die Anomalie-Alarme; das SRE-Team justiert die Schwellenwerte und prüft die Muster wöchentlich.

AI-Governance-Audits

Regelmässige Audits von Prompt-Logs, Modellversionen und Code-Herkunft. Jede KI-gestützte Änderung ist nachvollziehbar: was der Agent getan hat, aus welchem Input, geprüft von wem. Squad Leader und Compliance prüfen die Auditberichte quartalsweise; aus den Feststellungen entstehen Anpassungen der Richtlinien.

AI-AUGMENTED DELIVERY

DevOps-Grundlagen, verstärkt durch KI

Unsere Praxis der AI-augmented Delivery verbessert, wie wir DevOps- und Cloud-Arbeit ausführen: KI-gestütztes Review, Deployment-Validierung und Incident-Analyse, aufgesetzt auf die oben beschriebenen Engineering-Standards. Die Grundlagen ändern sich nicht; KI macht sie schneller – und für jede ausgelieferte Änderung sind Engineers verantwortlich.

Mehr erfahren
Zusammenarbeitsmodelle

DevOps as a Service oder dediziertes DevOps-Team

Zwei Varianten derselben DevOps-Fähigkeit – die Wahl hängt vom Arbeitsvolumen ab. Ist der Umfang zu klein für ein vollständiges Team, ist DevOps as a Service die richtige Entscheidung: Sie zahlen einen Retainer im Gegenwert eines Headcounts, und die gesamte Engineering-Organisation von Axon Active garantiert die Verfügbarkeit dahinter. Ist die Nachfrage dauerhaft, läuft dieselbe Fähigkeit als dediziertes DevOps-Team →.

DevOps as a Service
Dediziertes DevOps-Team
Workload
Schwankend oder in Spitzen – Hochphasen und ruhige Zeiten, trägt kein vollständiges Team.
Dauerhafte Nachfrage – ein stabiles Team, täglich gebraucht, über mehrmonatige Programme hinweg.
Kapazitätsmodell
Das Inhouse-Team von Axon rotiert je nach Bedarf an Fähigkeiten (Ferien, Nischenexpertise, Eskalation)
Dediziertes Team, keine Rotation
DevSecOps
Security Engineering inbegriffen – Security-Spezialisten rotieren je nach Bedarf im Engagement.
Dedizierte Security Engineers, Vollzeit fest im Team.
Kommerzielles Modell
Monatlicher Retainer auf Basis vereinbarter FTE
Monatlich pro Engineer

Die meisten DevOps-Dienstleister verkaufen entweder Managed Services (Blackbox, undurchsichtig) oder Staff Augmentation (Köpfe ohne Verantwortung). Axon Active liegt dazwischen: ein dediziertes Engineering-Team mit voller Verantwortung für den Stack, in Ihrer Cloud-Umgebung, unter Ihrer Governance.

Der Unterschied: Unsere DevOps-Beratung setzt Engineers in Ihre Accounts und Repositories – Cloud-DevOps, das Sie tatsächlich sehen. Jeder Commit, jede IaC-Änderung, jedes Deployment. Im Retainer-Modell können Engineers je nach Bedarf an Fähigkeiten rotieren, die Leistung selbst setzt jedoch nie aus.

Beschleuniger

AXIN Tool-Box™ – gebaut für die Infrastruktur, die wir betreiben

AXIN Tool-Box™ ist ein Satz von über 20 einsatzbereiten Services für Security, Konfiguration, Events und Basisinfrastruktur – entwickelt von Axon Active und ausgelegt auf die DevOps-Infrastruktur, die wir bauen und betreiben. Die Beziehung wirkt in beide Richtungen.

Ihre Plattform beschleunigen

Statt Authentifizierung, SSO, Multi-Tenancy, Dateiverwaltung und Event-Handling von Grund auf zu bauen – setzen Sie Services der AXIN Tool-Box™ ein und kommen schneller voran. Das verkürzt die Zeit bis zur Produktion bei jeder neuen Plattform deutlich.

Sauber in Produktion betreiben

Kunden der AXIN Tool-Box™ brauchen DevOps und DevSecOps, um ihre Plattform zu deployen, zu betreiben, zu skalieren und abzusichern. Dasselbe Team, das Ihre Infrastruktur baut, kennt das Produkt, das darauf läuft. Keine Einarbeitungslücke, kein Kontextverlust. Keine Einarbeitungslücke, kein Kontextverlust.

Security Services

  • Authentication & Authorization
  • User & Group Management
  • SSO — OIDC, LDAP, SAML
  • Multi-Tenancy & Filialunterstützung
  • Credential & Permission Service

Event & Communication

  • Event Service – Audit & Trigger
  • Communication Service
  • Kafka-Integration
  • Elastic-Stack-Integration

Configuration Services

  • Platform Configuration
  • Product Configuration
  • System Configuration
  • User Configuration
  • Konfigurationsänderungen werden über Events nachverfolgt

Base Services

  • Document Generation (PDF/DOCX)
  • File Sanitizer – Antivirus, ICAP
  • File Service & S3 integration
  • Dossier & Task Service
  • Task Service Data Transfer & Massenimport/-export
AXIN Tool-Box™

Gebaut für die Infrastruktur, die wir bauen und betreiben.

AXIN Tool-Box™ entdecken →
Einblicke in Axon Active

Wo ICT, DevOps und Cloud in Produktion laufen

Vier Standorte in Vietnam – Ho-Chi-Minh-Stadt, Thu Duc, Da Nang, Can Tho –, an denen Enterprise-IT-Systeme, automatisierte DevOps-Pipelines und Cloud-native Infrastruktur für europäische Kunden in Produktion gehen und nicht in Roadmaps.

DevOps & Cloud at Axon Active — Where ICT, DevOps, and cloud run in production
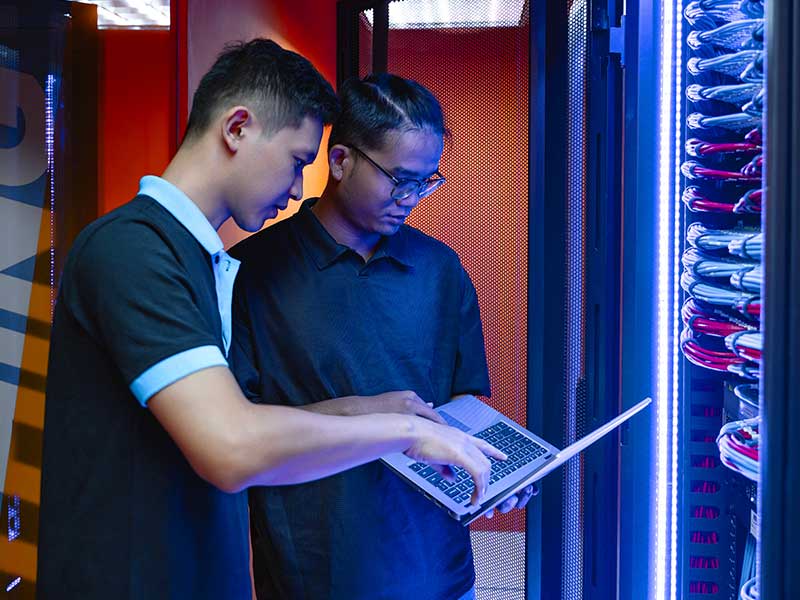
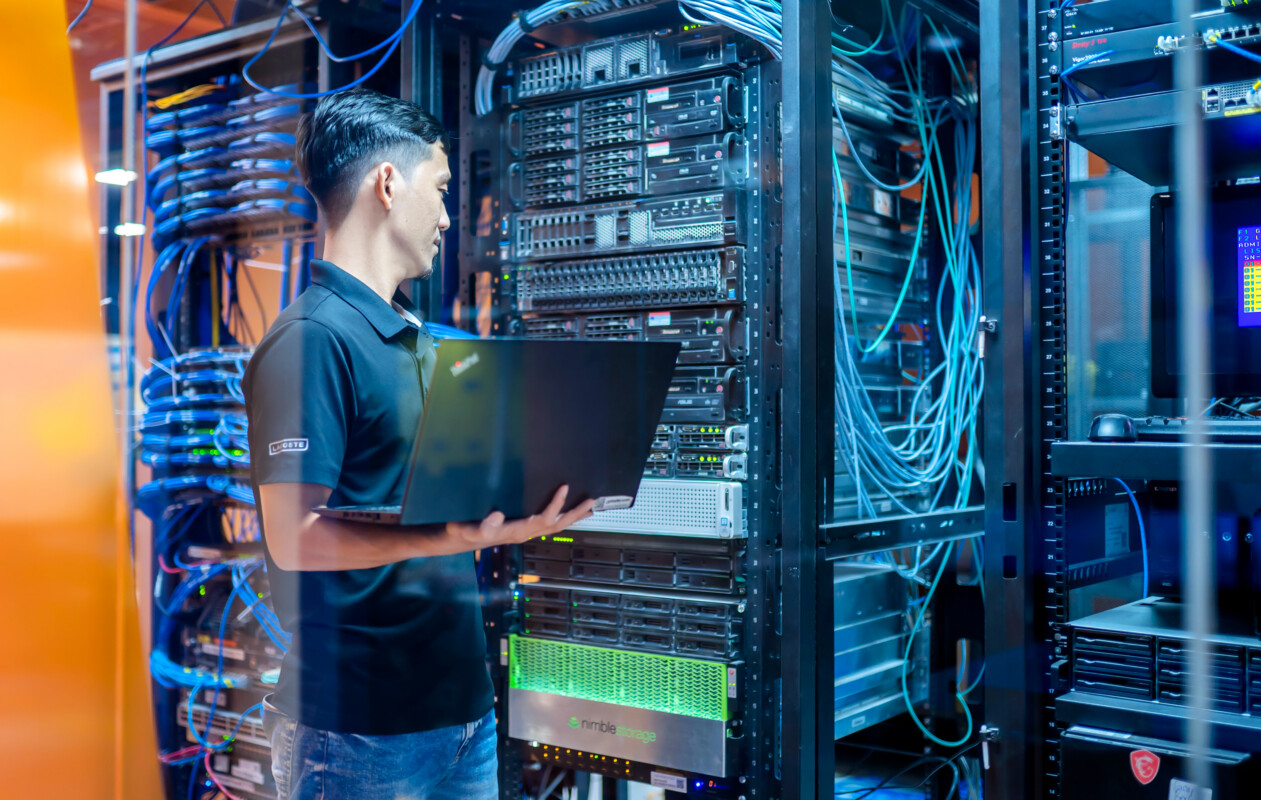
Engineer von Axon Active bei der Betreuung der Serverinfrastruktur
DevOps & Cloud at Axon Active — Where ICT, DevOps, and cloud run in production
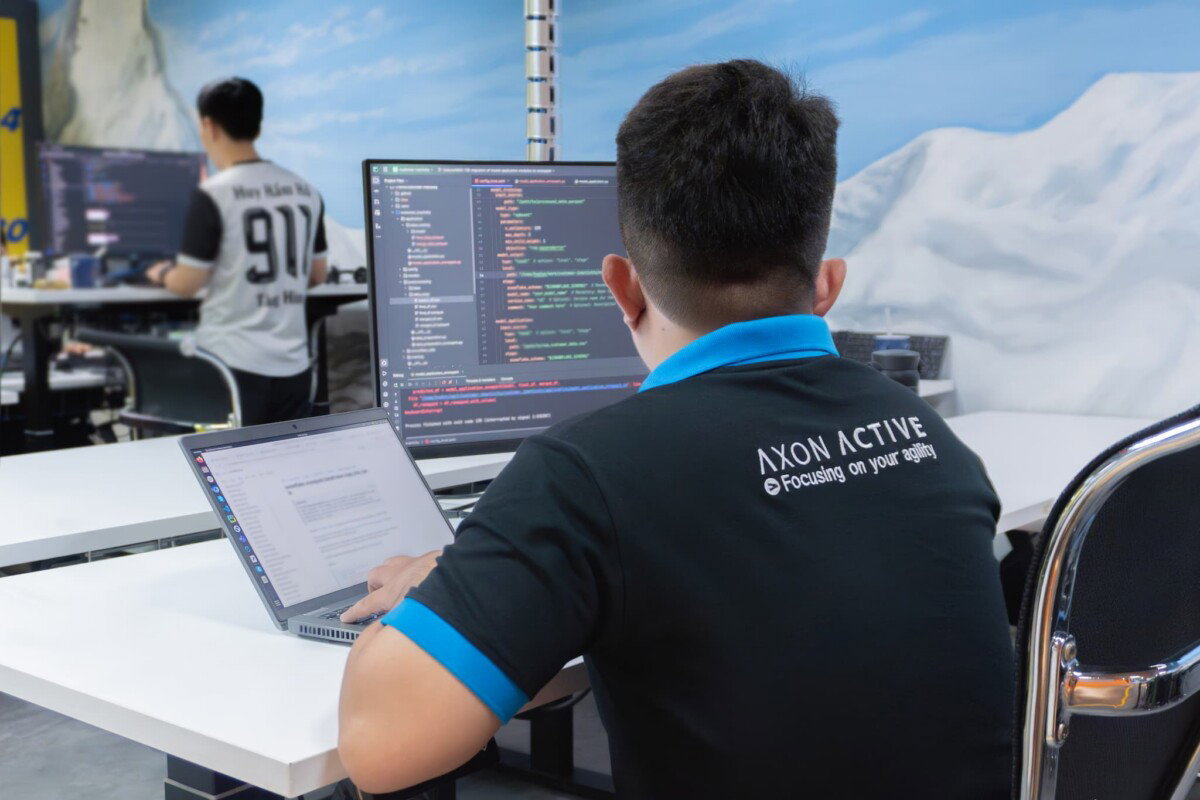
DevOps-Engineer von Axon Active beim Review einer Code-Pipeline
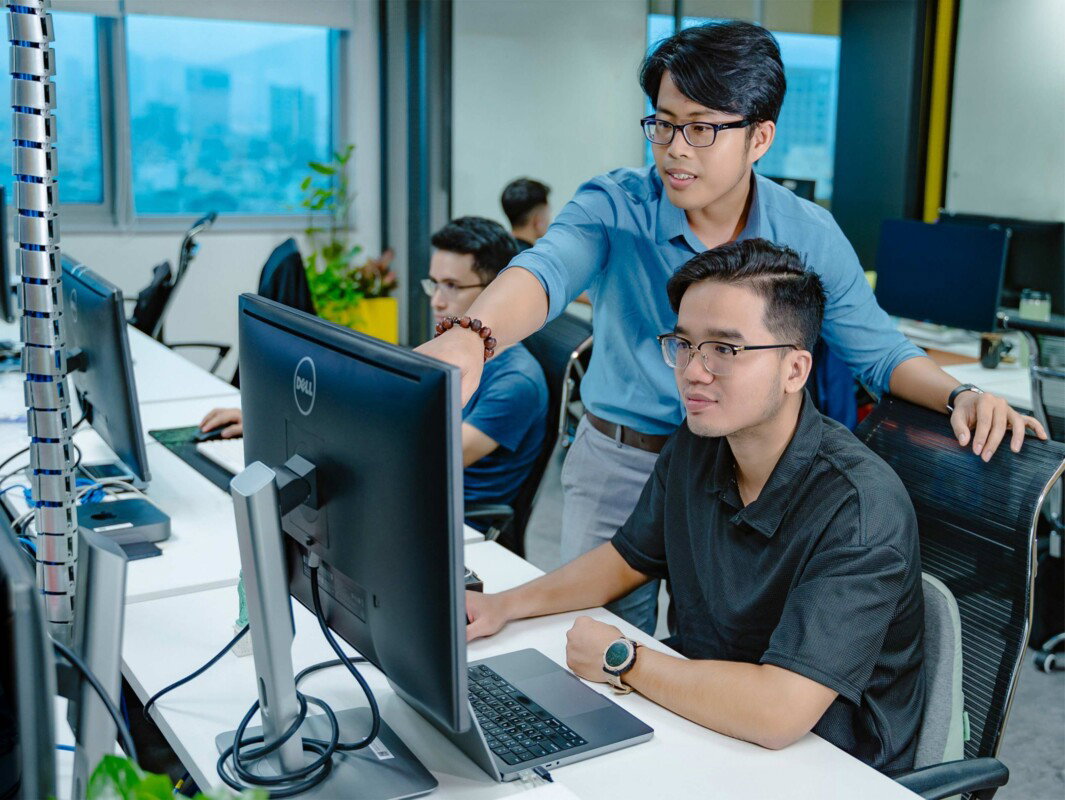
Geospatial data platform using PostgreSQL, PostGIS, and Datadog for scalable mobility analytics, location-based calculations, and cloud system monitoring
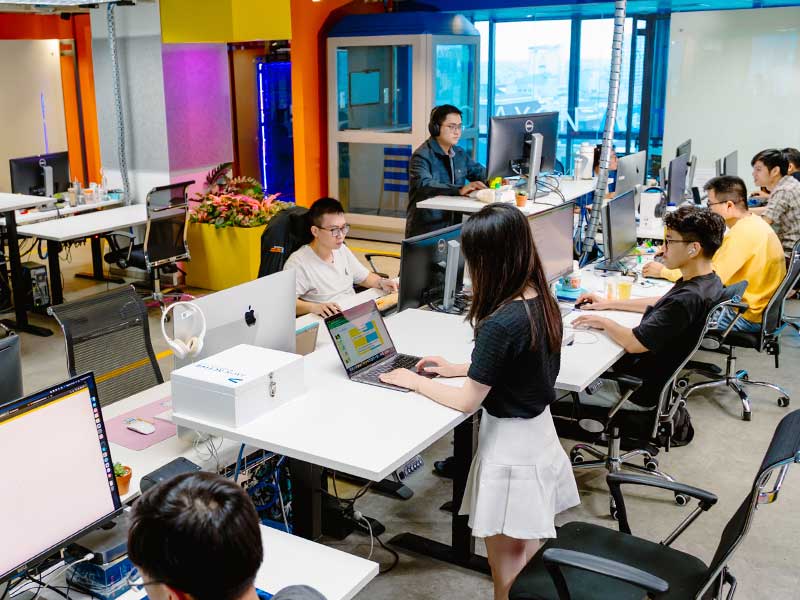
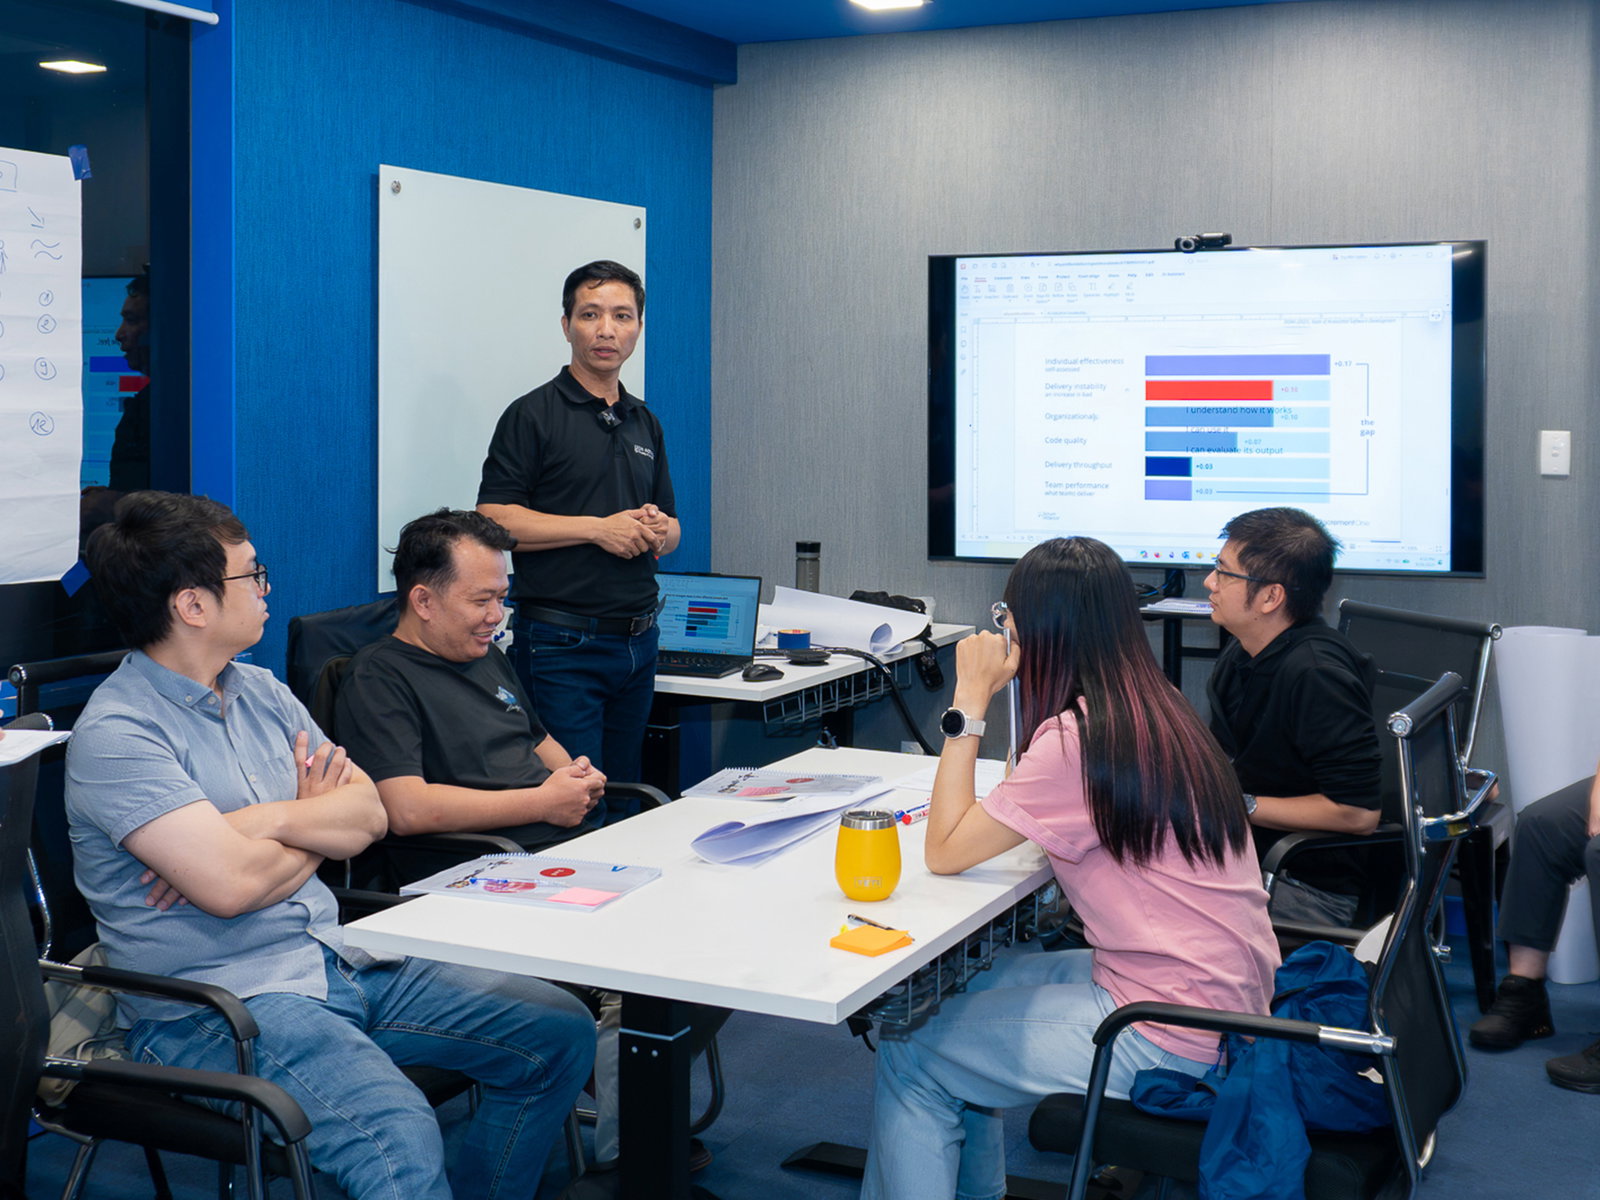
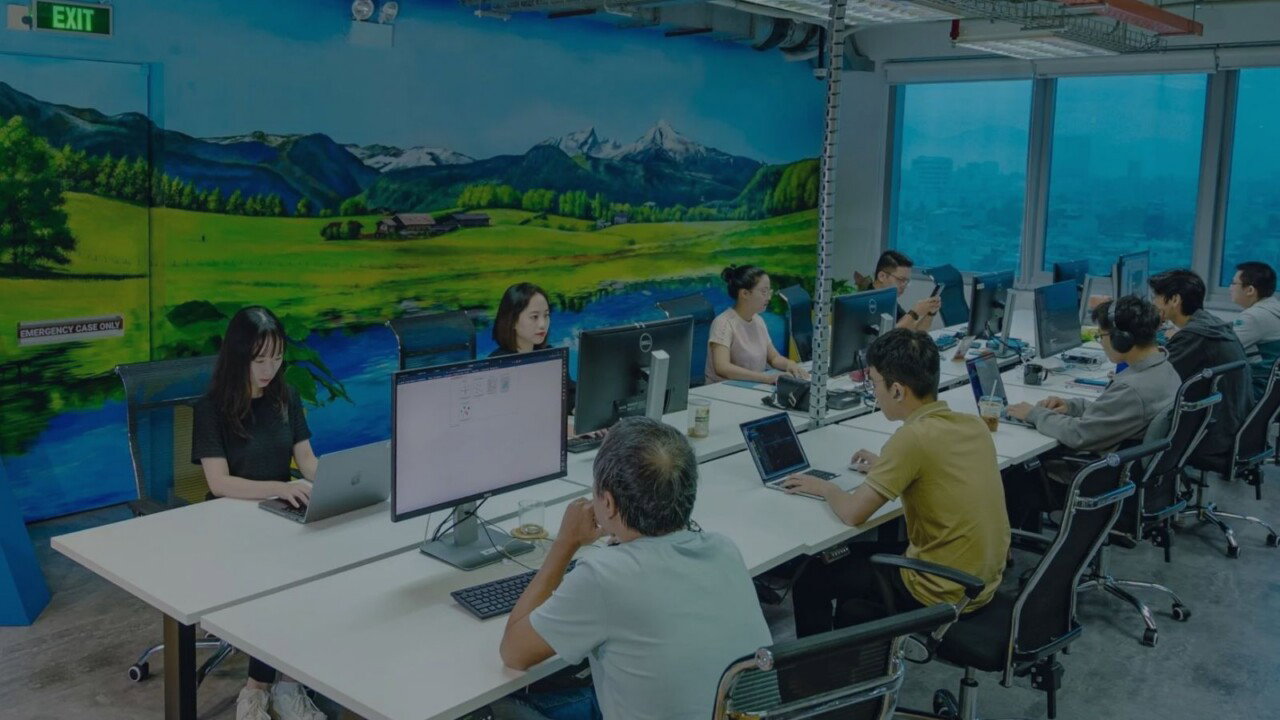
Engineering-Team von Axon Active bei der gemeinsamen Arbeit an den Arbeitsplätzen
SECURITY & COMPLIANCE

Jedes Engagement läuft unter unserem nach ISO/IEC 27001:2022 zertifizierten ISMS

NDA-, AVV- und SCC-Vorlagen liegen bereit, bevor Sie unterschreiben. 100% des geistigen Eigentums gehen an Sie über. Seit 2018 durchgehend nach ISO/IEC 27001 zertifiziert – aktuell nach der Fassung 2022, seit 2021 zertifiziert durch TÜV Rheinland – 13 externe Vor-Ort-Audits, 100% Bestehensquote.

Unser Vorgehen ansehen
Rückmeldungen unserer Kunden

Erfahrungen aus unseren langjährigen Partnerschaften

Mr. Simon Anderegg
CEO, NextEvent AG

Axon Active hat unsere Erwartungen in jeder Hinsicht übertroffen. Das Team hat unsere bestehende Software rasch stabilisiert und gleichzeitig die Entwicklung einer modernen neuen Plattform mit hochwertigem Engineering und verlässlicher Delivery vorangetrieben. Besonders beeindruckt haben uns die Professionalität, die ausgezeichnete Kommunikation und das gut organisierte Projektmanagement. Über die Softwareentwicklung hinaus erlauben uns die stabilen Teams und die durchgängige Personalführung von Axon Active, uns mit vollem Vertrauen auf unser Kerngeschäft zu konzentrieren

FAQ

Häufig gestellte Fragen

Was umfassen Ihre DevOps-Leistungen konkret?

Unsere DevOps-Leistungen umfassen CI/CD-Pipeline-Engineering, Infrastructure-as-Code, den Betrieb von Kubernetes-Plattformen, Observability und DevSecOps – ausgerichtet durch unsere DevOps-Beratung und erbracht von Engineers, die in Ihren Cloud-Accounts und Repositories arbeiten. Anders als die meisten DevOps-Dienstleister betreiben wir, was wir bauen: Sie sehen jeden Commit, jede IaC-Änderung und jedes Deployment.

Worin unterscheiden sich DevOps und DevSecOps?

DevOps führt Entwicklung und Betrieb zu einem durchgängigen Delivery-Workflow zusammen. DevSecOps betreibt Sicherheit innerhalb desselben Workflows – Threat Modeling vor dem Code, SAST/SCA und Secrets-Scanning bei jedem PR, SBOM bei jedem Build – statt Sicherheit erst am Ende zu prüfen. Unsere DevSecOps-Beratung baut diese Gates in Ihre bestehende Pipeline ein, ohne sie zu verlangsamen.

Worin unterscheidet sich DevOps as a Service vom Einkauf von Managed Services bei AWS/Azure/GCP?

Managed Services der Hyperscaler betreiben Ihre Infrastruktur als Blackbox-Servicestufe – Sie reichen Tickets ein, es wird nach SLA reagiert, und Sie sehen nicht, wie Entscheidungen zustande kommen. DevOps as a Service bei Axon ist das Gegenteil: Engineers arbeiten in Ihren Cloud-Accounts, Ihren Repos, Ihrem Ticketsystem. Sie sehen jeden Commit, jede IaC-Änderung, jedes Deployment.

Wie gehen Ihre Leistungen zur Cloud-Migration mit Compliance und Datenstandort um?

Unsere Cloud-Migration beginnt mit einem Assessment zu Datenstandort und Compliance, dann folgt eine kalkulierte Roadmap aus unserer Beratung zur Cloud-Migration. Wir halten die Zielumgebung in Terraform fest, führen den Cutover mit bereitstehendem Rollback durch und betreiben die Plattform danach weiter – Migration und Betrieb sind ein einziges, durchgängiges Engagement.

Was ist die AXIN Tool-Box™, und wie hängt sie mit DevOps zusammen?

AXIN Tool-Box ist ein Satz von über 20 einsatzbereiten Services – Security (SSO, Authentifizierung, Multi-Tenancy), Event-Handling, Konfigurationsmanagement und Basisdienste. DevOps-Kunden setzen AXIN ein, um gängige Plattformdienste nicht von Grund auf bauen zu müssen; AXIN-Kunden brauchen DevOps, um sie in Produktion zu betreiben. Mehr dazu auf axin.services.

Wann brauchen wir einen AVV und SCC?

Nur wenn Personendaten übermittelt werden (CH→VN oder EU→VN).

Schweizer Kunden (DSG): EU-SCC (2021) mit Schweizer Anhang – der EDÖB als Aufsichtsbehörde.

Kunden in der EU/im EWR (DSGVO): EU-SCC 2021 – Vietnam steht nicht auf der Angemessenheitsliste.

Kunden in Grossbritannien (UK GDPR): IDTA oder EU-SCC mit UK Addendum.

Kunden in Singapur (PDPA): ASEAN MCCs oder von der PDPC anerkannte EU-SCC.

Die meisten DevOps-Engagements (IaC, Pipelines, Kubernetes, Logs ohne Personenbezug) lösen diese Anforderung nicht aus.

Wie beginnt ein Engagement mit Axon Active?

Mit einem ersten Gespräch. Wir hören zu: Was bauen Sie, was brauchen Sie, was erwarten Sie? Wir zeigen Ihnen, was wir anbieten, und schlagen einen Teamzuschnitt, einen Zeitplan und ein Preismodell vor. Kein Foliensatz, kein Verkaufsskript. Passen wir nicht, sagen wir es Ihnen. Passen wir, gehen wir in die Vertragsgespräche und starten Recruiting und Onboarding.

Wem gehören die Schutzrechte, und wie schützen Sie unseren Code und unsere Daten?

Ihnen gehört alles, ohne Einschränkung – jede Codezeile, jedes Design-Artefakt und jedes im Engagement entstandene Dokument ist im Rahmen der üblichen Übertragung der Schutzrechte Ihres. Wir behalten keine Rechte an Ihrem Produkt, Ihren Daten oder Ihrer Roadmap. Während der Delivery liegt der Code in Ihren Repositories unter Ihren Zugriffskontrollen; wir speichern weder Produktionscode noch Produktionsdaten auf unserer Infrastruktur. NDAs werden vor der Discovery unterzeichnet, die Übertragung der Schutzrechte ist im Rahmenvertrag geregelt, und jeder Engineer im Team durchläuft eine Hintergrundprüfung sowie jährlich eine Security-Schulung.