


ISO/IEC 27001:2022-Zertifikat
Vollumfängliches ISMS-Zertifikat, ausgestellt von TÜV Rheinland. Verifizieren Sie direkt bei der Zertifizierungsstelle – wir hosten keine Kopie.
Die Enterprise-Standards für Security und Compliance, die Ihr Produkt verlangt – zertifiziert, vertraglich geregelt und dokumentiert.
Axon Active liefert regulierte Software unter Enterprise-Controls für Security und Compliance – seit 2018 nach ISO/IEC 27001 zertifiziert, aktuell nach der Fassung 2022, seit 2021 zertifiziert durch TÜV Rheinland. Wir schliessen den Vertrag als Ihr Auftragsverarbeiter oder als Unterauftragsverarbeiter, je nach Ihrer Rolle: AVV und EU-SCC liegen vor, bevor Sie unterschreiben – mit den vom EDÖB anerkannten Schweizer Anpassungen für Übermittlungen nach DSG und dem UK International Data Transfer Addendum des ICO für die UK GDPR. Unsere Engineering-Teams sind in Vietnam, wo wir dem vietnamesischen PDPL unterliegen; Transfer Impact Assessments und ergänzende Massnahmen sind dokumentiert und können eingesehen werden.
Datenschutz- und KI-Vorschriften unterscheiden sich je nach Markt. Wählen Sie eine Jurisdiktion, um zu sehen, welche Regeln gelten, wie unsere Controls sie abdecken und welcher konkrete Nachweis oder Mechanismus hinter jeder Aussage steht.
Datenschutz- und Sicherheits-Controls sind in unserem ISMS und in unseren auf ISO 27701 gestützten Datenschutz-Controls für DSGVO und DSG verankert. Für AI-Engagements weisen wir Rollen und Pflichten nach dem EU AI Act pro Engagement zu. Als unser Heimmarkt sind EU- und Schweizer Anforderungen die Standardkonfiguration jedes Engagements – kein Zusatz.
Nachweis / MechanismusDie UK GDPR beruht auf demselben Rahmenwerk wie die EU-DSGVO, unser Kontrollsatz greift daher auch dort; UK-spezifische Anforderungen an Übermittlungen werden pro Engagement vertraglich geregelt.
Nachweis / MechanismusFür APAC gibt es keine einheitliche regionale Regulierung; die Anforderungen sind national. Unsere Delivery liegt innerhalb der Region, und dasselbe nach ISO/IEC 27001 zertifizierte ISMS sowie derselbe AVV-Rahmen gelten durchgehend. Länderspezifische Anforderungen legen wir mit Ihnen bei Vertragsabschluss fest – darunter die koreanischen Vorgaben zur Auftragsübertragung und zur Übermittlung ins Ausland nach PIPA sowie die japanischen Aufsichtspflichten gegenüber beauftragten Stellen nach dem APPI. Wo die ASEAN Model Contractual Clauses das bevorzugte Übermittlungsinstrument sind, schliessen wir auf dieser Grundlage ab.
Nachweis / MechanismusAls Delivery-Standort unterliegt Axon Active selbst dem vietnamesischen Datenschutzrecht; die Einhaltung wird unter demselben ISMS sichergestellt, das auch die Kundenengagements abdeckt.
Nachweis / MechanismusDas US-Datenschutzrecht ist einzelstaatlich geregelt, nicht bundesweit. Die Pflichten als Service Provider nach CCPA/CPRA sind im AVV geregelt, und wo weitere einzelstaatliche Gesetze gelten, ergänzen wir gleichwertige Klauseln. Die Sicherheits-Controls folgen unserem nach ISO/IEC 27001 zertifizierten ISMS, das unabhängig vom Markt in allen Engagements identisch gilt. US-Einkaufsseiten fragen häufig nach SOC 2 – wir haben keinen SOC-2-Bericht, pflegen aber ein Mapping unserer Controls aus ISO 27001 Annex A auf die AICPA Trust Services Criteria, damit Ihr Security-Team uns anhand des Rahmenwerks bewerten kann, das es ohnehin nutzt.
Nachweis / MechanismusWenn ein Engagement ausserhalb der oben genannten Märkte liegt, gelten unser nach ISO/IEC 27001 zertifizierter Kontrollsatz und der AVV-Rahmen als Grundlage. Jurisdiktionsspezifische Anforderungen legen wir bei Vertragsabschluss mit Ihnen und Ihrer Rechtsberatung fest und halten sie im AVV fest, bevor die Arbeit beginnt.
Nachweis / MechanismusZertifiziert, konform, ausgerichtet und angewendet sind keine austauschbaren Begriffe – vier unterschiedliche Nachweisstufen.
Eine akkreditierte dritte Stelle hat uns auditiert und ein Zertifikat ausgestellt.
Wir erfüllen den Standard, haben das Zertifikat aber nicht angestrebt.
Wir folgen dem Standard, während die Formalisierung noch läuft.
Der Standard ist ein Leitfaden, der von seiner Anlage her nicht zertifiziert werden kann.
Seit 2018 nach diesem internationalen Standard für Informationssicherheit zertifiziert (SGS 2018–2021, TÜV Rheinland seit 2021): Unsere Softwareentwicklung, unser Software-Testing und unsere ICT-Services werden unter unabhängig auditierten Controls erbracht, die die Vertraulichkeit, Integrität und Verfügbarkeit Ihrer Daten schützen.
Eine Datenschutzerweiterung zu ISO 27001. Sie regelt, wie wir mit Personendaten (PII) umgehen, und stützt unsere Konformität mit Datenschutzgesetzen wie der DSGVO der EU und dem Schweizer DSG.
Wie Axon Active AI-Engagements auf den EU Artificial Intelligence Act (Verordnung 2024/1689) ausrichtet – Rollenzuweisung, Transparenz, menschliche Aufsicht und AI-Kompetenz nach Artikel 4.
ISO 14001 ist ein international anerkannter Standard für Umweltmanagementsysteme, der Organisationen hilft, ihre Umweltleistung zu verbessern. Er gibt Organisationen einen Rahmen, um ihre Umweltverantwortung effizient und nachhaltig wahrzunehmen.
Der internationale Standard für Arbeitsschutz und Arbeitssicherheit. Wir richten Gesundheit, Sicherheit und Wohlbefinden am Arbeitsplatz an ISO 45001 aus – damit die Menschen, die hier entwickeln, geschützt und unterstützt sind.
Auditiert durch TÜV Rheinland, SGS, Swiss Post und ePost Service AG. Alle Feststellungen geschlossen. Eine grafische Übersicht der gesamten Audit-Historie ist auf Anfrage erhältlich.
Sofort verfügbar – kein Formular nötig. Gepflegt vom Team für Security & Compliance von Axon Active.
Vollumfängliches ISMS-Zertifikat, ausgestellt von TÜV Rheinland. Verifizieren Sie direkt bei der Zertifizierungsstelle – wir hosten keine Kopie.
Wie Axon Active Personendaten nach der EU-DSGVO und dem Schweizer DSG verarbeitet – einschliesslich der Rechte betroffener Personen, unseres EWR-Vertreters nach Art. 27 DSGVO und der Kontaktdaten für Datenschutzanfragen.
Auf Anfrage erhältlich – geprüft von unserem Team für Security & Compliance. Klicken Sie auf ein Dokument, um eine Anfrage zu stellen; ein Teammitglied meldet sich innerhalb weniger Arbeitstage.
Vollständiges Inventar der Controls aus ISO/IEC 27001:2022 Annex A – Umsetzungsstand und Begründung für jedes Control.
Standard-AVV-Vorlage für Kundenengagements, die die Pflichten nach DSGVO und DSG abdeckt. Die Liste der Unterauftragsverarbeiter liegt als Anhang bei. Ein Mitglied des Compliance-Teams führt Sie durch das Dokument.
SCC der EU-Kommission für grenzüberschreitende Übermittlungen (EU/CH → VN), einschliesslich Schweizer Anhang (vom EDÖB anerkannt) und UK Addendum. Ein Mitglied des Compliance-Teams führt Sie durch das korrekte Ausfüllen der Anhänge.
Überblick über die Audit-Historie von Axon Active – externe Zertifizierungsaudits seit 2018, alle Feststellungen geschlossen. Zertifizierungsaudits durch SGS (2018–2021) und TÜV Rheinland (seit 2021), ergänzt durch Security-Audits von Kunden.
Bewertung des rechtlichen Umfelds an unseren Delivery-Standorten in Vietnam, zusammen mit den angewendeten ergänzenden technischen und organisatorischen Massnahmen – wie nach Art. 46 DSGVO neben den SCC verlangt.
Übersicht über die Security-Posture von Axon Active, die Zertifizierungen, die operativen Controls und die Grundsätze im Umgang mit Daten – für erste Lieferantenbewertungen.
Wie Axon Active AI-Engagements auf den EU Artificial Intelligence Act (Verordnung 2024/1689) ausrichtet – Rollenzuweisung, Transparenz, menschliche Aufsicht und AI-Kompetenz nach Artikel 4.
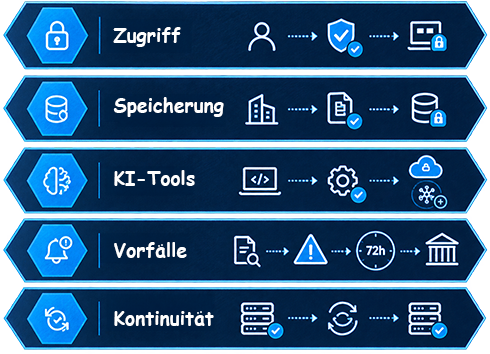
Verfahren für Business Continuity und Disaster Recovery sind dokumentiert und werden regelmässig innerhalb unseres nach ISO/IEC 27001:2022 zertifizierten ISMS getestet. Sie können bei Vertragsverhandlungen oder beim jährlichen Lieferanten-Review besprochen werden.
Für konkrete Fragen, individuelle Assessments oder einen Termin für ein Security-Review-Gespräch – kein Formular, einfach eine E-Mail.
AVV, SCC, Fragen zu DSGVO und DSG, Anfragen betroffener Personen.
E-Mail: privacy@axonactive.com
Auditberichte, Erklärung zur Anwendbarkeit, Sicherheitsfragebögen, Business Continuity.
E-Mail: security@axonactive.com
Nein – und streng genommen ist kein Unternehmen zertifiziert. SOC 2 ist keine Zertifizierung. Es ist ein Attestierungsbericht, den eine in den USA zugelassene CPA-Firma über eine definierte Dienstleistungsorganisation ausstellt und der unter NDA geteilt statt veröffentlicht wird.
Was Axon Active hält, ist ISO/IEC 27001:2022, der internationale Standard für Informationssicherheits-Management, zertifiziert durch eine akkreditierte Zertifizierungsstelle und öffentlich überprüfbar. Wir sind seit 2018 durchgehend zertifiziert und halten ein aktuelles Zertifikat von TÜV Rheinland für Softwareentwicklung, Software-Testing und ICT-Services.
Beide bewerten eine betriebliche Kontrollumgebung und nicht ein Produkt, und beide werden von einer unabhängigen dritten Stelle geprüft. Die Unterschiede liegen in Form, Prüfer und Markt.
Die Überschneidung bei den Controls ist gross. ISO 27001 Annex A und die SOC 2 Common Criteria decken dieselben zugrunde liegenden Bereiche ab: Zugriffskontrolle, Change Management, Incident Response, Lieferantensicherheit, Logging und Monitoring sowie Business Continuity. Der Unterschied liegt vor allem darin, wie die Nachweise für den Leser aufbereitet werden.
Wir pflegen ein Mapping unserer Controls aus ISO/IEC 27001 Annex A auf die AICPA Trust Services Criteria (Security). Es steht Kunden und Interessenten auf Anfrage unter NDA zur Verfügung und erlaubt Ihrem Security-Team, unsere Kontrollumgebung anhand des Rahmenwerks zu bewerten, mit dem es ohnehin arbeitet.
Wir haben keine SOC-2-Prüfung durchlaufen und können keinen SOC-2-Bericht bereitstellen. Wenn ein Kundenengagement einen solchen tatsächlich erfordert, sprechen wir gerne über eine im Umfang festgelegte Prüfung als Teil dieses Engagements.
Direkt bei der Zertifizierungsstelle, nicht bei uns. Unser Zertifikat ist im öffentlichen Certipedia-Register von TÜV Rheinland eingetragen, das Zertifikatsinhaber, Standard, Geltungsbereich und Gültigkeit in Echtzeit ausweist.
Wir hosten bewusst keine PDF-Kopie. Ein Live-Eintrag im Register der Zertifizierungsstelle selbst ist ein stärkerer Nachweis als eine Datei auf unserer Website.
ISO/IEC 27701 ist eine Datenschutzerweiterung zu ISO 27001; wir erfüllen den Standard vollständig und wenden seine Controls innerhalb unseres zertifizierten ISMS an, haben aber kein separates Zertifikat angestrebt. Die Erklärung zur Anwendbarkeit ist auf Anfrage erhältlich.
Ja, sofern die richtigen Instrumente vorliegen. Für Vietnam besteht kein EU-Angemessenheitsbeschluss, deshalb stützen sich Übermittlungen auf die Garantien nach Artikel 46: die EU-Standardvertragsklauseln als Anhang zum AVV, zusammen mit einem dokumentierten Transfer Impact Assessment und den daraus folgenden ergänzenden technischen und organisatorischen Massnahmen.
Sowohl die SCC als auch das TIA liegen vor, bevor Sie unterschreiben – sie werden nicht nachträglich verhandelt. Das TIA bewertet das rechtliche Umfeld an unseren Delivery-Standorten in Vietnam und wird jährlich überprüft.
Wir unterzeichnen bei jedem Engagement, in dem Personendaten verarbeitet werden, einen AVV. Ob wir als Ihr Auftragsverarbeiter oder als Ihr Unterauftragsverarbeiter auftreten, hängt von Ihrer eigenen Rolle ab – sind Sie Auftragsverarbeiter für Ihre Kunden, stehen wir in dieser Kette unter Ihnen, und der AVV wird entsprechend aufgesetzt.
Unsere Standard-AVV-Vorlage mit der Liste der Unterauftragsverarbeiter als Anhang ist auf Anfrage erhältlich. Ein Mitglied unseres Compliance-Teams geht sie mit Ihrer Rechtsabteilung durch.
Ja – VGS Datenschutzpartner GmbH in Hamburg. Die Kontaktdaten sind in unserer Datenschutzerklärung veröffentlicht.
Beides standardmässig, nicht als Zusatz.
Für die UK GDPR wird das International Data Transfer Addendum des ICO dem AVV beigefügt. Für das Schweizer DSG nutzen wir die vom EDÖB anerkannten Schweizer Anpassungen der EU-SCC. Die Schweiz ist für uns ein Heimmarkt, deshalb sind Schweizer Anforderungen die Standardkonfiguration eines Engagements und nicht etwas, das später ergänzt wird.
Standardmässig nein. Kundendaten bleiben in den Systemen des Kunden, und unsere Engineers greifen mit Zugangsdaten darauf zu, die auf Ihrer Seite verwaltet werden. Wenn ein Engagement Daten auf der Infrastruktur von Axon Active erfordert, wird dies vorab schriftlich vereinbart und ist vom AVV abgedeckt.
Wir arbeiten mit KI-gestützter Entwicklung nach unseren AI Usage Guidelines, ausschliesslich auf freigegebenem Tooling. In Kundenengagements bedeutet das in der Regel Ihr Tooling, in Ihrer Umgebung, unter Ihren Kontrollen. Wenn ein Engagement es verlangt, können wir die Inferenz stattdessen auf unserer eigenen Infrastruktur betreiben.
Kundendaten werden nie zum Training oder zur Verbesserung externer Modelle verwendet. Wenn Ihre Organisation AI-Tooling vollständig untersagt, halten wir das bei Vertragsabschluss fest.
Wir weisen Rollen und Pflichten nach dem AI Act pro Engagement zu, denn dasselbe Delivery-Team kann je nachdem, was gebaut wird und wer es in Verkehr bringt, eine andere Position einnehmen. Anforderungen an Transparenz, menschliche Aufsicht und Datenqualität sind in unsere Arbeitsweise eingebaut, und nach Artikel 4 führen wir Trainings zur KI-Kompetenz sowie interne AI Dojos durch, damit Teams kompetent statt beiläufig mit KI arbeiten.
Eine Erklärung zur Ausrichtung am EU AI Act ist auf Anfrage erhältlich.
Ja. Senden Sie ihn an security@axonactive.com – kein Formular, keine Portalregistrierung. Unser Team für Security & Compliance bearbeitet Fragebögen direkt und antwortet in der Regel innerhalb weniger Arbeitstage.
Wenn ein Gespräch vorab hilft, vereinbaren wir ein Security-Review-Gespräch mit den Personen, die die Controls tatsächlich betreiben.
Ja. Security-Audits durch Kunden gehören zu unserer regulären Audit-Historie, und die Auditrechte sind im AVV geregelt. In der Praxis beantworten die Berichte der Zertifizierungsaudits, die Erklärung zur Anwendbarkeit und ein Review-Gespräch die Fragen vieler Kunden bereits ohne separates Vor-Ort-Audit – die Möglichkeit besteht aber.
Als Ihr Auftragsverarbeiter benachrichtigen wir Sie unverzüglich, damit Sie Ihre eigenen Meldepflichten erfüllen können – die 72-Stunden-Frist für Verantwortliche nach der DSGVO sowie die entsprechenden Anforderungen nach DSG, dem vietnamesischen PDPL und weiteren anwendbaren lokalen Vorschriften.
Unsere Incident-Response-Verfahren sind dokumentiert und werden regelmässig innerhalb unseres zertifizierten ISMS getestet.